ShinyHunters diz ter invadido o FBI e exige retratação de alerta oficial
22 de setembro de 2026 — O grupo de extorsão digital ShinyHunters publicou em seu site de vazamentos na rede Tor um comunicado em que afirma ter comprometido sistemas do Federal Bureau of Investigation (FBI) e obtido dados sensíveis de praticamente todos os agentes da agência, além de pessoas que se candidataram a vagas no órgão. Até o fechamento desta matéria, o FBI não havia se pronunciado, e nem a Oracle nem a AWS confirmaram as alegações.
Status: alegação não confirmada oficialmente. Há verificação parcial de uma amostra de dados por veículos de imprensa, mas a origem dos dados ainda não foi comprovada.
O que o grupo alega
O comunicado, intitulado "PSA - READ THIS NOW" e endereçado ao diretor do FBI, Kash Patel, e ao diretor-assistente da Divisão Cibernética, Brett Leatherman, afirma que foram comprometidos os serviços Criminal Justice (CJ), HR (Recursos Humanos), Medlink, entre outros.
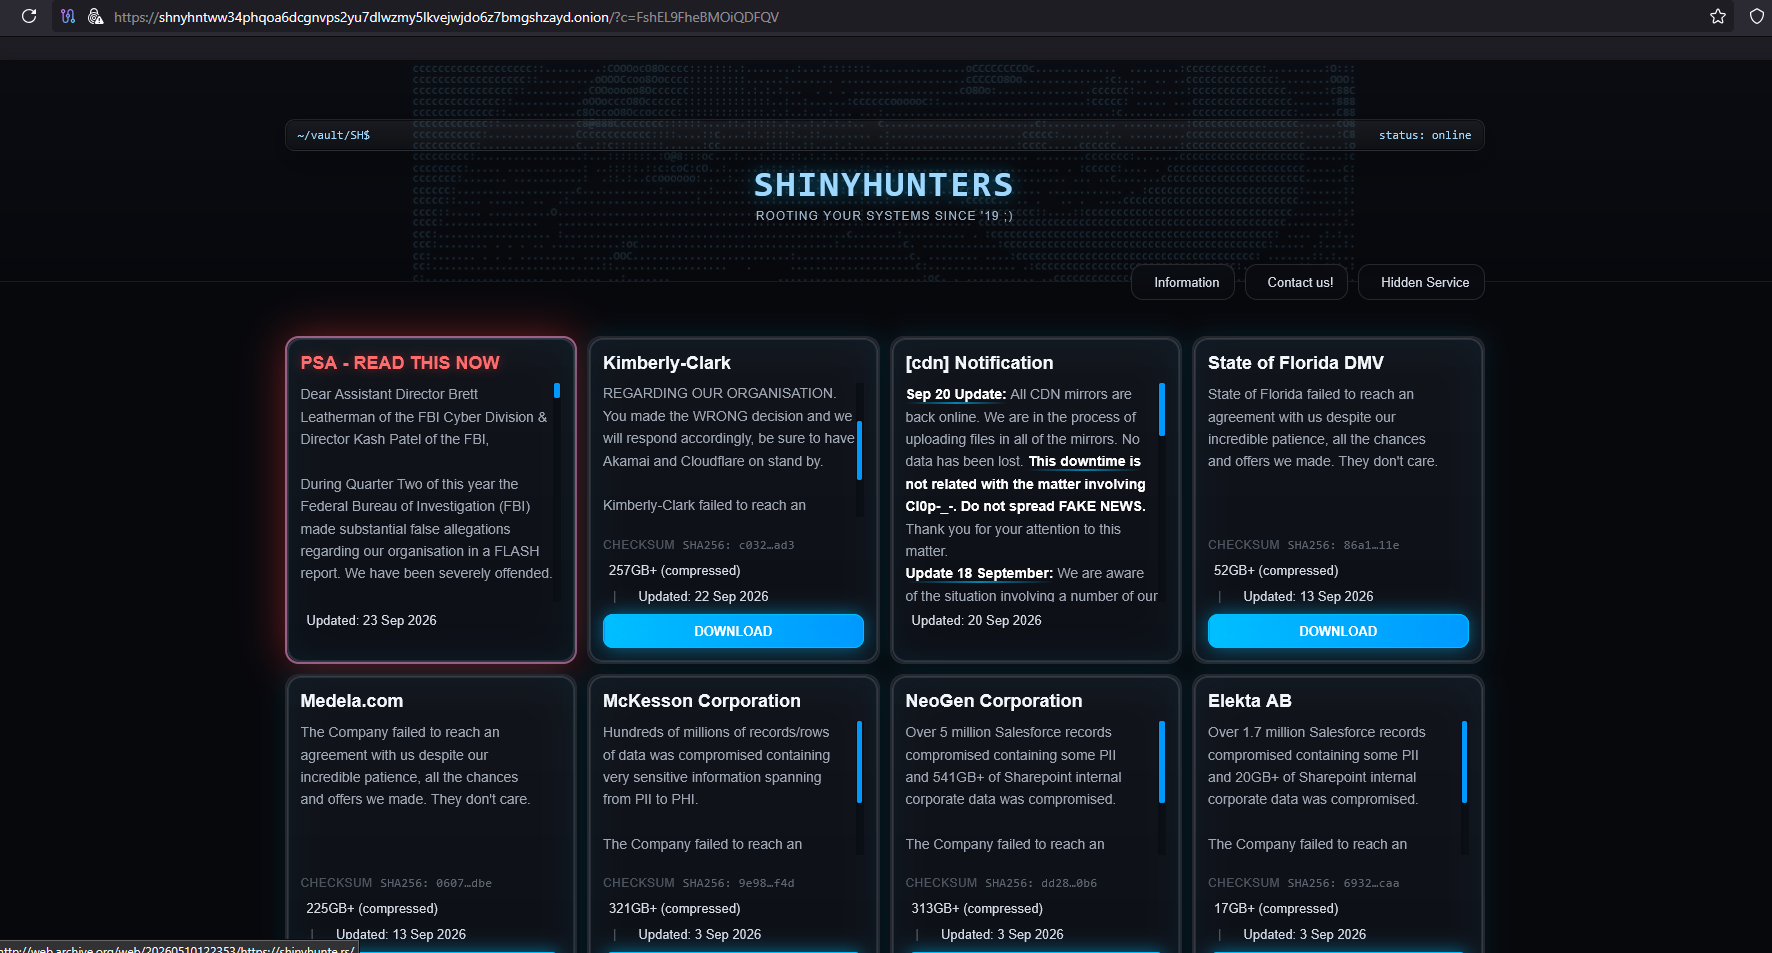
Evidência: captura de tela do comunicado no site de vazamentos do ShinyHunters (rede Tor), coletada em 22/09/2026. O card exibe "Updated: 23 Sep 2026", provavelmente pelo fuso horário do servidor.
Em contato com veículos especializados, representantes do grupo detalharam a suposta cadeia de ataque:
- Acesso inicial: exploração de uma vulnerabilidade zero-day no Oracle PeopleSoft — descrita como RCE pré-autenticação — em uma instância ligada ao portal de vagas do FBI. O grupo diz ter descoberto a falha na noite de segunda-feira (21) e a explorado logo em seguida.
- Movimento lateral: a partir do servidor PeopleSoft, os atacantes afirmam ter pivotado para infraestrutura gerenciada pelo FBI no AWS GovCloud.
- Exfiltração: entre 2 TB e 3 TB de dados, incluindo informações de funcionários atuais e antigos, candidatos e registros internos, com menção a dados pessoais (PII) e de saúde (PHI).
- Defacement: o grupo divulgou uma captura de tela do portal FBI Jobs supostamente alterado com a mensagem de que o site teria sido "apreendido pelo ShinyHunters". Na terça-feira, o portal de vagas e o "Special Agent Applicant Portal" passaram a exibir aviso de indisponibilidade/manutenção.
- Reuso do exploit: o grupo também diz estar usando a mesma falha contra outras organizações, incluindo empresas da Fortune 500.
Nenhum detalhe técnico, versão afetada ou indicador de comprometimento (IoC) foi divulgado publicamente até agora.
O que foi verificado
- O 404 Media, primeiro a noticiar o caso, recebeu uma amostra com dados de cerca de 5 mil funcionários do FBI — nomes, endereços residenciais, telefones, datas de nascimento e, em alguns casos, dados de cônjuges — e verificou parte dela contra registros públicos.
- A Reuters, na versão atualizada de sua reportagem, cruzou nomes, endereços postais e números de Social Security (SSN) da amostra com registros de bureaus de crédito e bases de vazamentos anteriores mantidas pela District 4 Labs. Encontrou correspondência em pelo menos nove casos, mas não conseguiu determinar a origem dos dados nem confirmar que vieram de sistemas internos do FBI. As tentativas de contato com as pessoas listadas na amostra não tiveram sucesso.
- A presença de SSNs na amostra, se confirmada em escala, eleva bastante a gravidade do caso: é o identificador mais sensível nos EUA para fraude de identidade e engenharia social.
Esse ponto é importante: dados pessoais que "batem" com registros reais comprovam que as pessoas existem e que as informações são verdadeiras, mas não provam, por si só, a origem da exfiltração — poderiam, em tese, ter sido agregados de vazamentos anteriores.
A motivação declarada: o FLASH de maio
Diferentemente de campanhas anteriores, o ShinyHunters afirma que a ação "não é financeiramente motivada" e dá ao FBI uma semana para corrigir ou remover um alerta FLASH publicado no segundo trimestre de 2026 (datado de 15 de maio). O documento foi divulgado após a suposta violação da plataforma Canvas, da Instructure, que o grupo diz ter afetado dados de centenas de milhões de estudantes, professores e funcionários.
O grupo contesta três pontos do alerta:
- Que exageraria ou inventaria o acesso a dados para pressionar vítimas a pagar;
- Que usaria assédio — mensagens e ligações ameaçadoras a vítimas e familiares — e, em alguns casos, swatting;
- Que alegaria falsamente possuir fotos ou vídeos comprometedores das vítimas.
O comunicado também nega que o grupo faça parte da "The Com", comunidade difusa de cibercrime frequentemente associada a vazamentos, roubo de criptoativos e ações de intimidação, e que é citada com frequência por pesquisadores e autoridades.
Há uma contradição evidente no texto: o grupo afirma que o comunicado "não é resgate, coerção ou extorsão", ao mesmo tempo em que impõe prazo, alega posse de dados sensíveis de agentes federais e encerra com a frase "tome a decisão certa, não seja a próxima manchete". Questionado se vazaria os dados caso o FBI não atendesse à exigência, o grupo não respondeu.
Contexto: mais um golpe no FBI em 2026
Se confirmado, este será o segundo incidente conhecido envolvendo sistemas do FBI em 2026. Anteriormente, invasores não identificados acessaram um sistema da agência usado para gerenciar escutas em tempo real e mandados de inteligência estrangeira. Separadamente, o e-mail pessoal de Kash Patel foi invadido e vazado pelo grupo Handala, ligado ao Irã.
O caso também ocorre semanas após o FBI divulgar uma nova estratégia cibernética focada em desmantelar infraestrutura criminosa e prender operadores, mesmo quando estão fora do alcance imediato da justiça americana.
Segundo a Reuters, o ShinyHunters está entre os grupos mais notórios e midiáticos em atividade. Entre as ações recentes atribuídas a ele estão o suposto roubo de milhões de registros corporativos da Rockstar Games e a intrusão de maio envolvendo o Canvas, que causou disrupção generalizada em escolas americanas. No início de setembro, a Anthropic informou ter flagrado hackers ligados ao grupo tentando usar suas ferramentas. E, no domingo (20), o grupo disse à Reuters ter "entrado em guerra" com outro grupo de cibercrime notório, o Cl0p — disputa que aparece também em um aviso no próprio site de vazamentos do ShinyHunters, negando que uma indisponibilidade recente de seus mirrors tivesse relação com o conflito.
O site de vazamentos do ShinyHunters, na captura analisada, lista ainda outras supostas vítimas recentes — como Kimberly-Clark, State of Florida DMV, Medela, McKesson, NeoGen e Elekta (as duas últimas com menção a registros extraídos de Salesforce). Essas publicações também são alegações do grupo e devem ser tratadas com a mesma cautela.
Por que isso importa
O risco vai além da exposição de dados pessoais. Informações como endereços residenciais e dados de familiares de agentes federais têm implicações diretas de segurança física, contrainteligência e segurança nacional: podem ser usadas para intimidação e assédio — tática já observada em grupos do mesmo ecossistema — e têm valor evidente para serviços de inteligência estrangeiros.
Para o mercado, o ponto mais crítico é a alegação de um RCE pré-autenticação no Oracle PeopleSoft, plataforma amplamente usada em RH, recrutamento, folha de pagamento e gestão acadêmica, inclusive no Brasil. Se real e ainda sem correção, qualquer instância exposta à internet é um alvo potencial.
Recomendações para quem opera Oracle PeopleSoft
Enquanto não há CVE, patch ou IoCs públicos, as medidas são de redução de superfície e detecção:
- Reduza a exposição: avalie se portais PeopleSoft (candidatos, autoatendimento) precisam estar diretamente na internet. Coloque-os atrás de WAF, VPN ou proxy reverso com controle de acesso sempre que possível.
- Monitore o Critical Patch Update da Oracle e alertas fora de ciclo; aplique correções assim que forem publicadas.
- Caça a ameaças: revise logs do servidor web/PIA e do sistema operacional em busca de processos filhos inesperados (shells,
curl,wget,powershell) iniciados pelo usuário do serviço PeopleSoft, criação de arquivos em diretórios web e conexões de saída anômalas. - Segmentação e identidades em nuvem: limite o que o servidor PeopleSoft pode alcançar. Revise roles IAM, chaves e metadados de instância acessíveis a partir dele — o movimento lateral para a nuvem é justamente o que o grupo alega ter feito.
- Egress filtering: bloqueie ou alerte sobre tráfego de saída volumoso ou para destinos incomuns a partir de servidores de aplicação.
- Prepare a resposta: tenha um plano para bases com dados de RH e candidatos. No Brasil, um incidente desse tipo envolve dados pessoais e potencialmente sensíveis, com obrigação de avaliação e comunicação à ANPD e aos titulares nos termos da LGPD.
Próximos passos
O prazo imposto pelo grupo vence por volta de 29 de setembro. Os pontos a acompanhar são: uma confirmação ou negativa oficial do FBI, um posicionamento da Oracle sobre a suposta vulnerabilidade e eventuais publicações adicionais de dados pelo ShinyHunters. Esta matéria será atualizada conforme houver novas informações.
Fontes
- Reuters — ShinyHunters hackers say they breached FBI, stole data on bureau employees
- UOL/Tilt (Reuters) — Hackers do ShinyHunters dizem ter invadido sistemas do FBI
- BleepingComputer — ShinyHunters claims FBI hack, data theft in PeopleSoft zero-day breach
- TechCrunch — Hacking group ShinyHunters claims it breached the FBI
- Nextgov/FCW — ShinyHunters claims FBI data theft, demands bureau retract cyber warning
- CyberInsider — ShinyHunters claims FBI breach via new Oracle PeopleSoft zero-day
- DataBreaches.net — ShinyHunters escalates dispute with FBI
- Comunicado do grupo publicado em seu site de vazamentos (Tor), consultado em 22/09/2026.