Blog
Artigos & Insights
Análises e relatórios sobre threat intelligence, vazamentos de credenciais, monitoramento de superfície de ataque e o cenário de ameaças no Brasil.
Threat Intelligence22 de setembro de 2026
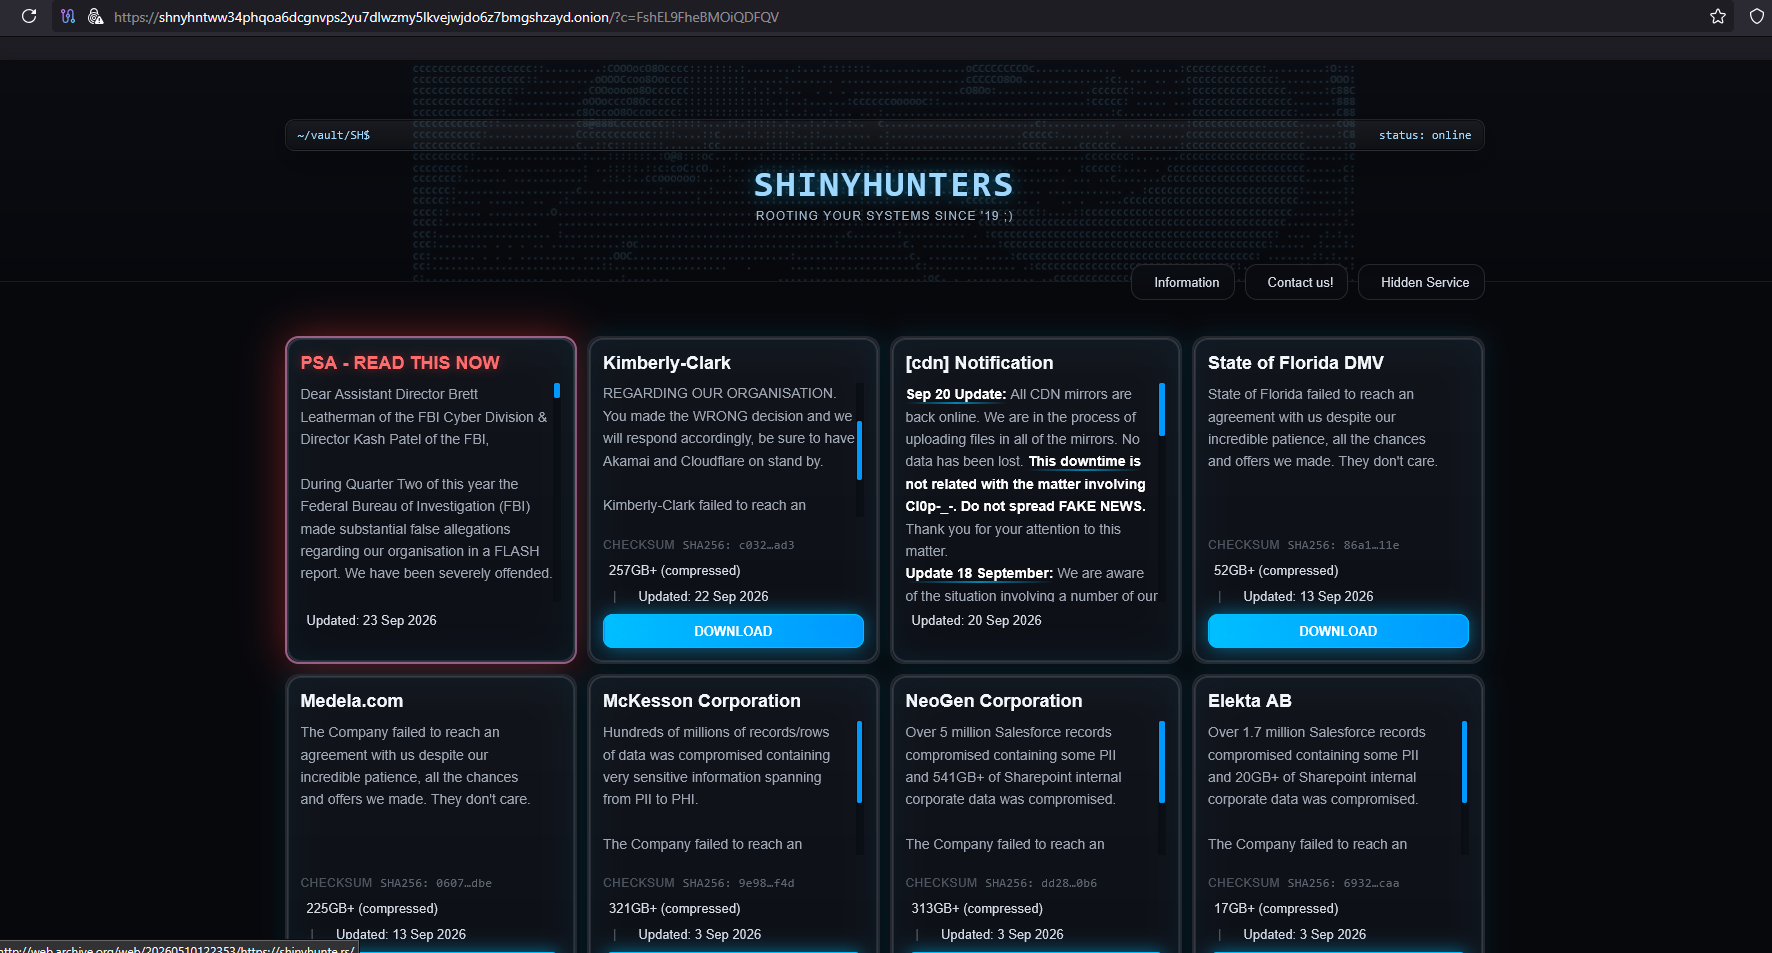
ShinyHunters diz ter invadido o FBI e exige retratação de alerta oficial
Grupo afirma ter explorado um zero-day no Oracle PeopleSoft para acessar sistemas do FBI e roubar dados de agentes e candidatos. A agência ainda não confirmou o incidente.
Hairrison Berwanger
Especialista em Segurança da Informação
Outros artigos
Threat Intelligence
O que é Threat Intelligence e por que sua empresa precisa dela agora
18 de março de 2026
Credenciais Vazadas
Credenciais vazadas na dark web: como elas chegam lá e o que fazer quando encontradas
16 de março de 2026
Threat Intelligence
Infostealer: o malware silencioso que está varrendo credenciais corporativas
14 de março de 2026
Compliance
LGPD e Pentest: sua empresa está em conformidade?
14 de março de 2026Últimas Postagens
Threat Intelligence22 de setembro de 2026
ShinyHunters diz ter invadido o FBI e exige retratação de alerta oficial
Grupo afirma ter explorado um zero-day no Oracle PeopleSoft para acessar sistemas do FBI e roubar dados de agentes e candidatos. A agência ainda não confirmou o incidente.
Hairrison Berwanger
Especialista em Segurança da Informação
Threat Intelligence18 de março de 2026
O que é Threat Intelligence e por que sua empresa precisa dela agora
Entenda como a inteligência de ameaças transforma dados brutos em decisões de segurança que protegem sua organização antes que ataques aconteçam.
Carol Lima
CTI Analyst
Credenciais Vazadas16 de março de 2026
Credenciais vazadas na dark web: como elas chegam lá e o que fazer quando encontradas
Da captura pelo malware até a venda em marketplaces clandestinos, entenda o ciclo de vida de uma credencial comprometida e como agir antes que seja tarde.
Carol Lima
CTI Analyst
Threat Intelligence14 de março de 2026
Infostealer: o malware silencioso que está varrendo credenciais corporativas
Redline, Vidar, Raccoon e outros infostealers comprometem milhares de máquinas por dia. Entenda como funcionam e como proteger sua organização.
Carol Lima
CTI Analyst
Compliance14 de março de 2026
LGPD e Pentest: sua empresa está em conformidade?
A LGPD exige medidas técnicas de proteção de dados. Entenda como pentests e monitoramento de vazamentos ajudam a demonstrar diligência e evitar sanções.
Vinicius Pereira
Head of Offensive Security
EASM12 de março de 2026
EASM: por que sua superfície de ataque é maior do que você pensa
External Attack Surface Management revela o que está exposto externamente na sua infraestrutura, muito além do que o time de TI costuma mapear.
Carol Lima
CTI Analyst